RepoLens: Hunderte KI-Prüfer für Deinen Code und wie Du sie sicher laufen lässt
24/09/2026 · 
Das Wichtigste auf einen Blick
RepoLens ist ein kostenloses Open-Source-Tool von The Morpheus, das KI-Agenten wie Claude Code, Codex oder opencode mit 338 eng gefassten Prüfaufträgen auf Dein Repository ansetzt. Jeder belegte Fund landet als Issue auf GitHub, GitLab, Gitea, Codeberg oder als lokale Markdown-Datei. Ein vollständiger Audit kann Hunderte Dollar an API-Kosten verursachen und läuft Stunden bis Tage. Weil die Agenten Shell-Zugriff haben, gehört RepoLens in eine isolierte VM, etwa auf einen eigenen vServer.
2026 hat Anthropic Claude Mythos Preview vorgestellt, ein Modell, das Sicherheitslücken in Software aufspürt. Zugang bekamen nur ausgewählte Organisationen im Rahmen von Project Glasswing. Cedric, den die meisten als The Morpheus von YouTube kennen, hat darauf mit einem eigenen Werkzeug geantwortet. In seinem Patreon-Post zum Release schreibt er, dass RepoLens im Kern derselben Methodik folgt, nur ohne Einladung und ohne nicht-öffentliches Modell. Vorgestellt hat er es in diesem Video.
Bevor ich den ersten Befehl getippt habe, bin ich im README an einem Warnkasten hängen geblieben. Dort steht, dass RepoLens KI-Agenten mit Shell-Zugriff auf Dein Repository loslässt, dass ein vollständiger Audit Hunderte Dollar an API-Gebühren kosten kann und dass es keinerlei Garantie gibt. Wer das ernst nimmt, legt vorher ein Budget fest und startet RepoLens auf einer Maschine, auf der nichts Wichtiges liegt.
Wer hinter RepoLens steckt
RepoLens gehört zur Produktfamilie BootLens der Bootstrap Academy, die Morpheus betreibt. Dazu zählen außerdem AutoDev, das aus Issues Code macht, und BootLens Cloud. Alle drei sollen unter der Apache-2.0-Lizenz stehen, RepoLens ist bereits öffentlich. Du kannst es also klonen, anpassen und auf eigener Infrastruktur betreiben, ohne Konto und ohne Abo.
Im Repository steht aktuell Version 0.2.0, neue Commits kommen regelmäßig dazu. Neue Lenses kann jeder beisteuern, wie das geht, erklärt die CONTRIBUTING.md.
So arbeitet RepoLens
Eine Lens ist ein eng gefasster Prüfauftrag. “injection” ist eine Lens, “dead-code” eine andere, “race-conditions” eine dritte. Morpheus hat das Tool nach zwei Regeln gebaut: Eine Lens hat genau einen Fokus, und jeder Fund braucht einen Beleg im Code. Ein Agent, der nur Injection-Pfade verfolgt, muss seine Aufmerksamkeit nicht mit Variablennamen und toten Funktionen teilen. Die Begründung dafür steht ausführlich in der METHODOLOGY.md.
Jede Lens läuft in einer Schleife, bis der Agent dreimal hintereinander “DONE” meldet. Erst dann gilt sie als abgearbeitet. Insgesamt kennt RepoLens 338 Lenses in 34 Kategorien, dazu kommen 16 Lenses für den Polish-Modus. Ein Standard-Audit nutzt davon 248 Lenses aus 27 Kategorien, der Rest gehört zu Spezialmodi. Die Zahlen wachsen mit fast jedem Release, der Untertitel auf GitHub spricht noch von 280.
Sechs der 34 Domänen:
| Kategorie | Lenses | Beispiele |
|---|---|---|
| Security | 11 | Injection, XSS/CSRF, Secrets, CVEs, Krypto |
| Code Quality | 14 | Komplexität, Duplikate, Magic Values |
| Architecture | 9 | Zyklische Abhängigkeiten, Kopplung, API-Verträge |
| Testing | 9 | Lücken bei Unit- und Integrationstests, Determinismus |
| Performance | 9 | Queries, Speicher, blockierendes I/O, Caching |
| Compliance | 56 | DSGVO, NIS2, AI Act, DORA, PCI-DSS, HIPAA |
Die Ergebnisse schreibt RepoLens als Issues in Dein Repository, mit Schweregrad im Titel und Labels pro Kategorie. Unterstützt werden GitHub, GitLab, Gitea und Codeberg beziehungsweise Forgejo. Mit --local landet alles als Markdown im Dateisystem, ganz ohne Forge.
Zwölf Modi für unterschiedliche Fragen
Neben dem Audit kennt RepoLens zwölf weitere Modi. Der Modus entscheidet, welche Lenses laufen:
| Modus | Wofür |
|---|---|
audit | Standard: Fehler, Sicherheitslücken, Qualitätsrisiken |
bugfix | Gezielte Jagd auf echte Bugs |
bugreport | Startet bei einem Symptom, etwa einer Nutzermeldung, und arbeitet sich in mehreren Runden vor |
feature | Findet fehlende Funktionen |
deploy | Prüft einen Live-Server oder eine Android-APK |
opensource | Klärt, ob ein Repo gefahrlos öffentlich werden kann |
greenfield | Macht aus einer Produktspezifikation priorisierte Backlog-Issues |
polish | Schlägt kleine Verbesserungen vor, die zum Stil des Projekts passen |
Dazu kommen discover für Produktideen, custom für die Frage, was nach einer Änderung angepasst werden muss, content für Lerninhalte, spec-change für Änderungen an einer Spezifikation und branch-review, das einen Branch auf Regressionen prüft.
Welches Modell die Arbeit macht
RepoLens bringt kein eigenes Modell mit. Es steuert Kommandozeilen-Agenten, die Du selbst installierst und anmeldest: Claude Code, OpenAI Codex, opencode, Google Antigravity, die Cursor-CLI und GitHub Copilot. Das Modell wechselst Du über einen Parameter. Kommt morgen ein besseres Modell heraus, bleibt Dein Workflow gleich.
Das README gibt eine klare Empfehlung. Claude liefert die besten Funde und ist am teuersten. opencode mit einem MiniMax-Modell kostet einen Bruchteil, produziert aber mehr Fehlalarme. Die beiden lassen sich kombinieren: Ein günstiges Modell arbeitet alle Kategorien ab, und nur Sicherheit und Architektur gehen an Claude. Als Dry Run sieht das so aus:
./repolens.sh --project ~/my-app --agent opencode \
 --agent-override security=claude,architecture=claude \
 --local --dry-run
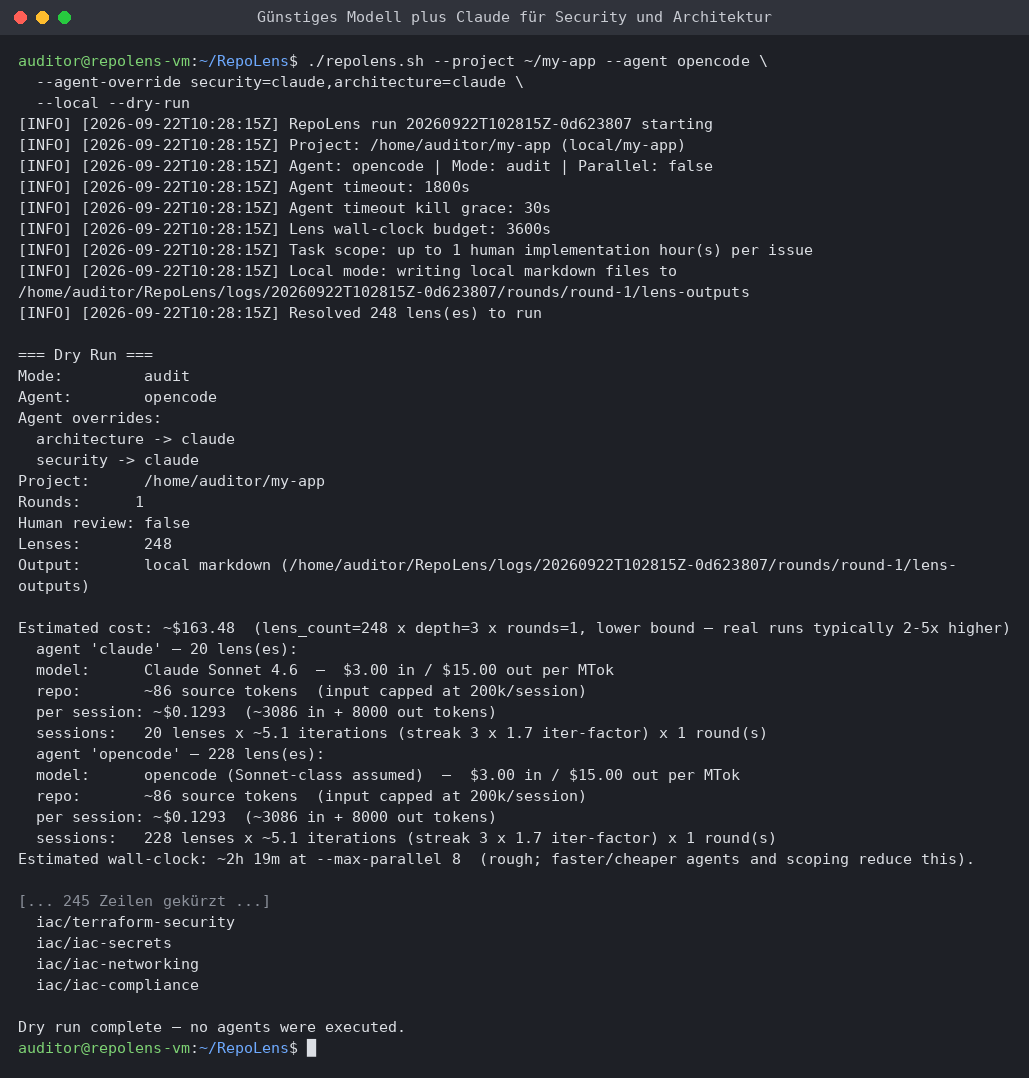
Was der gemischte Lauf wirklich kostet, hängt davon ab, welches Modell Du in opencode einstellst.
opencode unterstützt über 75 Anbieter, darunter lokale Modelle über Ollama. Damit verlässt Dein Code den eigenen Server nicht. Wie Du ein Modell lokal aufsetzt, zeigen wir in unserer Anleitung zum lokalen Hosten von KI. Wie Du zum Beispiel DeepSeek-R1 selbst betreibst, beschreibt unser Guide DeepSeek mit Ollama auf einem VPS installieren.
Was ein Audit kostet
Zu den Kosten nennt das README konkrete Zahlen. Ein vollständiger Lauf besteht aus Hunderten, oft Tausenden Agentenaufrufen, weil jede der 248 Lenses so lange iteriert, bis dreimal “DONE” kommt. Reale Läufe erreichen laut README leicht Hunderte Dollar für ein einziges Repository. Die eingebaute Kostenschätzung ist eine Untergrenze, echte Läufe kosten zwei- bis fünfmal so viel.
Ein Voll-Audit dauert Stunden bis Tage. Wie schnell das zusammenkommt, zeigt mein Testprojekt mit einer einzigen Python-Datei. Für den Voll-Audit mit 248 Lenses schätzte RepoLens mindestens 163 Dollar und gut zwei Stunden bei acht parallelen Agenten, mit Claude Sonnet 4.6. Mit dem Faktor zwei bis fünf aus dem README wären das realistisch 330 bis 820 Dollar. RepoLens gibt vor dem Start eine geschätzte Dauer aus und warnt, wenn sie über 24 Stunden liegt.
Mit diesen Flags begrenzt Du Kosten und Laufzeit:
| Hebel | Flag | Wirkung |
|---|---|---|
| Vorschau | --dry-run | Zeigt Lenses, Kosten und Dauer, ohne einen Cent auszugeben |
| Budget | --max-cost 20 | Warnt vor dem Start, wenn die Mindestschätzung höher liegt, stoppt aber nicht |
| Eine Lens | --focus injection | Prüft genau einen Aspekt |
| Eine Domäne | --domain security | Prüft zum Beispiel nur die 11 Security-Lenses |
| Deckel | --max-issues 5 | Stoppt nach fünf Funden |
| Günstigeres Modell | --agent opencode | Senkt Kosten und Laufzeit, mehr Fehlalarme |
| Abo statt API | --flat-rate | Zeigt statt Dollar, wie viel Deines Nachrichtenkontingents der Lauf verbraucht |
Wer ein Claude-Pro- oder ChatGPT-Plus-Abo nutzt, zahlt pro Aufruf nichts extra, läuft aber schnell in das Nachrichtenlimit. Dafür gibt es --flat-rate.
Warum RepoLens auf einen eigenen Server gehört
Was bei einem Lauf schiefgehen kann, steht im README-Abschnitt “Security & Safe Use”. RepoLens ist kein Sandbox-Werkzeug. Claude Code läuft darin mit dem Parameter --dangerously-skip-permissions, damit der Agent ohne Rückfragen arbeiten kann. Das README zählt die Folgen selbst auf: Ein Kommentar, eine README oder eine Commit-Nachricht im geprüften Repo kann den Agenten per Prompt Injection zu beliebigen Aktionen bringen. Ein präpariertes Makefile, ein postinstall-Hook oder eine docker-compose.yml kann ausgeführt werden, während der Agent ermittelt.
Morpheus empfiehlt, RepoLens in einer dedizierten, isolierten VM oder einem Container laufen zu lassen, nie auf einem Rechner mit SSH-Schlüsseln, Cloud-Zugängen oder Browser-Sessions. Prüfen sollst Du damit nur Repositories, die Dir gehören.
Für mich war das der Grund, RepoLens gar nicht erst auf dem Laptop zu installieren. Ein eigener vServer ist dafür der passende Ort. Die Rechenarbeit passiert beim KI-Anbieter, auf dem Server laufen nur Bash, Git, jq und die Agenten-CLI. Geht bei einem Lauf etwas schief, setzt Du die Maschine neu auf. Wer parallel mehr Lenses laufen lassen oder ein lokales Modell betreiben will, braucht mehr Kerne und RAM und ist mit einem Cloud Server besser bedient. RepoLens richtet die Parallelität nach der Zahl der CPU-Kerne aus, standardmäßig zwischen 8 und 32 gleichzeitigen Agenten.
Arbeitest Du mit lokalen Modellen auf einem Server in Deutschland, bleiben Quellcode und Funde in Deiner Infrastruktur. Das zählt, sobald Kundencode oder personenbezogene Daten im Repository liegen.
Den eigenen Server prüfen lassen
Der Modus deploy richtet sich auf einen laufenden Server statt auf Code. 26 Lenses aus der Kategorie Deployment schauen sich Konfiguration, Dienste und Härtung an. RepoLens weist die Agenten an, nur lesende Befehle auszuführen, das README warnt aber ausdrücklich, dass unbeabsichtigte Nebenwirkungen möglich bleiben.
Mit dem Remote-Deploy-Modus geht das auch aus der Ferne. RepoLens läuft auf Deiner Audit-VM und verbindet sich per SSH mit dem Zielserver. Eine einzige Verbindung wird dabei für alle Befehle wiederverwendet.
Ich habe den Befehl zuerst als Dry Run abgeschickt. So siehst Du, welche Lenses auf den Server losgehen würden, ohne dass eine Verbindung aufgebaut wird:
./repolens.sh --project ~/my-app --agent claude --mode deploy \
 --remote ubuntu@DEINE_SERVER_IP \
 --remote-key ~/.ssh/server_deploy \
 --max-issues 1 --local --dry-run
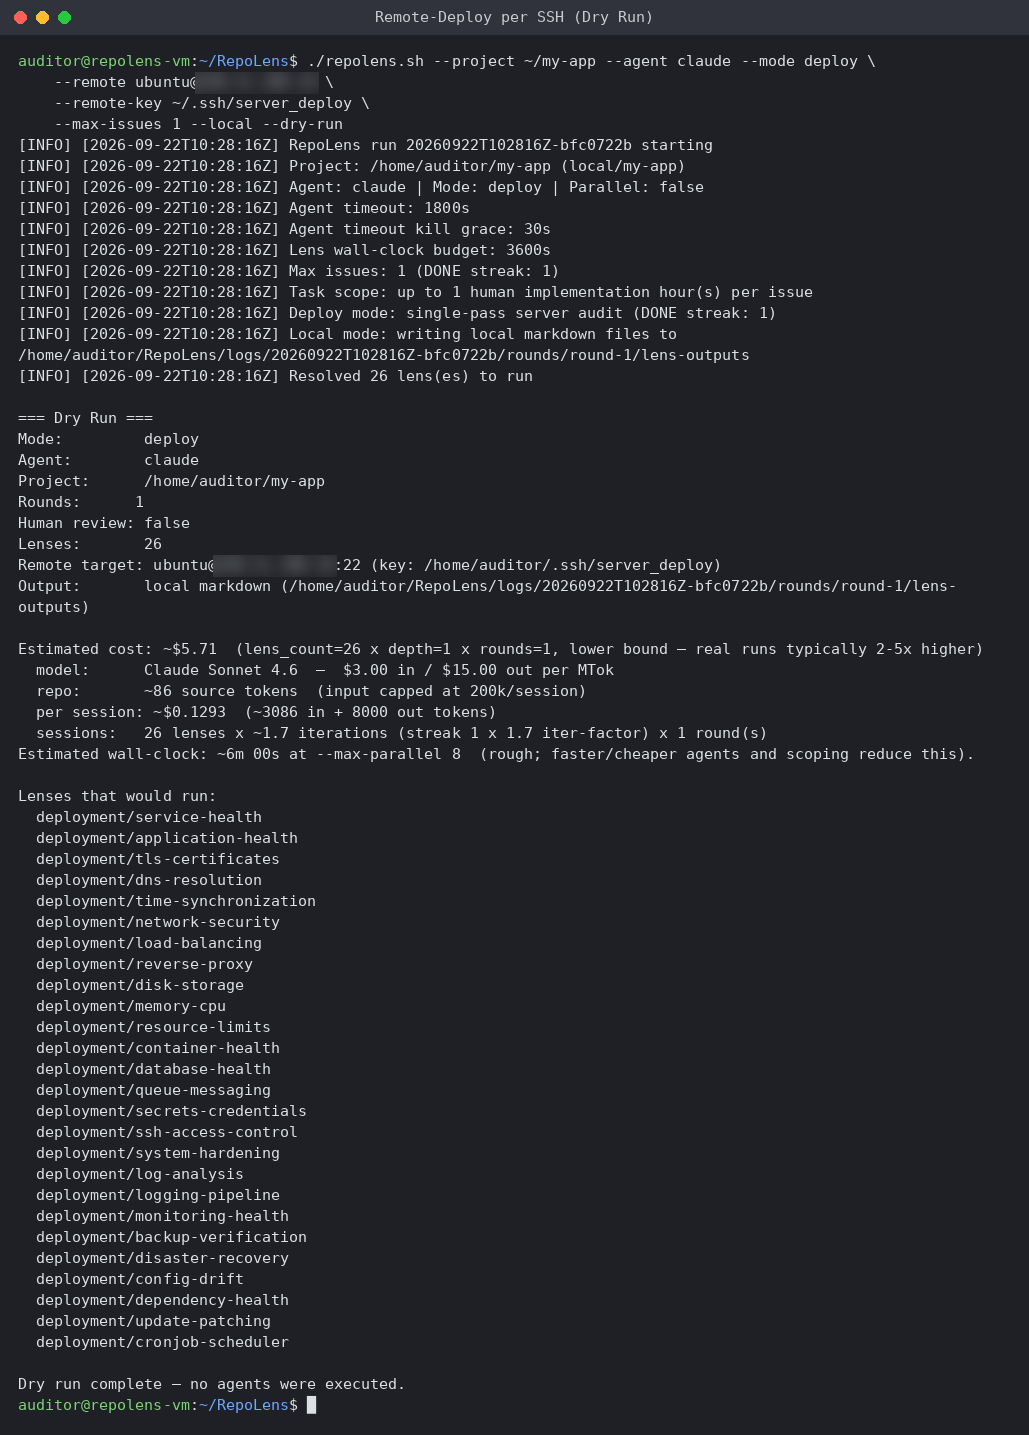
Für den echten Lauf lässt Du --local und --dry-run weg, wenn die Funde als Issues im Repo landen sollen. Für den ersten Lauf empfiehlt das README --max-issues 1 und keine Parallelität. So siehst Du im Protokoll, ob die Befehle korrekt ankommen, bevor mehrere Agenten gleichzeitig auf den Server zugreifen. Richte den Modus nur auf Hosts, die Dir gehören oder für die Du eine schriftliche Freigabe hast. Wer den Serverbetrieb lieber ganz abgibt, fährt mit einem Managed Cloud Server und lässt RepoLens nur den eigenen Code prüfen.
Der Einstieg Schritt für Schritt
Ich habe die Installation auf einem frischen Ubuntu 24.04 durchgespielt, mit einem kleinen Testprojekt, in das ich absichtlich eine SQL-Injection eingebaut habe. Dabei bin ich über drei Stolpersteine gefallen, die im Quickstart nicht stehen.
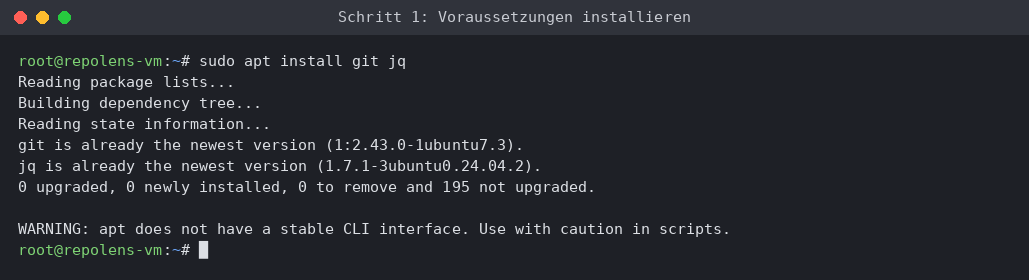
1. Voraussetzungen installieren. RepoLens braucht Bash ab Version 4, Git, jq und die GNU-Coreutils. Auf meinem System fehlte nur jq.
sudo apt install git jq
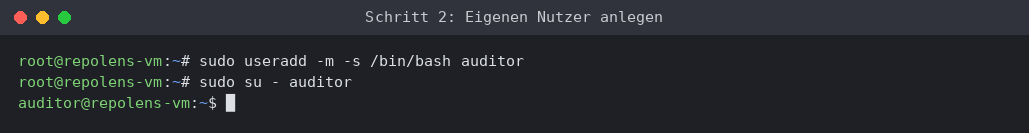
2. Einen eigenen Nutzer anlegen. Claude Code verweigert den Parameter --dangerously-skip-permissions unter root. Mein erster Lauf als root war deshalb nach einer Sekunde vorbei, mit der Meldung “Finished after 3 iteration(s), 0 issue(s)”. Die eigentliche Fehlermeldung stand nur im Iterationsprotokoll unter logs/<run-id>/. Auf einem neuen vServer arbeitest Du meist als root, also legst Du zuerst einen normalen Nutzer an:
sudo useradd -m -s /bin/bash auditor
sudo su - auditor
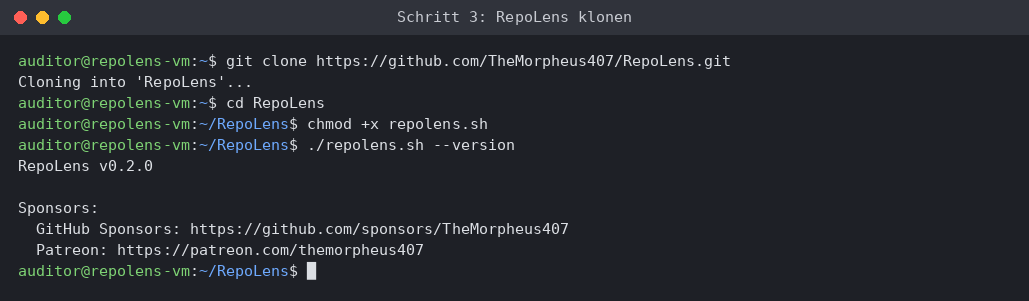
3. RepoLens klonen und Claude Code einrichten. Als neuer Nutzer klonst Du das Repository und installierst die Agenten-CLI. Für Claude Code brauchst Du ein Pro-, Max-, Team-, Enterprise- oder Console-Konto oder einen API-Schlüssel, der kostenlose Tarif reicht nicht.
git clone https://github.com/TheMorpheus407/RepoLens.git
cd RepoLens
chmod +x repolens.sh
./repolens.sh --version
Danach installierst Du Claude Code und meldest Dich einmal im Browser an:
curl -fsSL https://claude.ai/install.sh | bash
claude
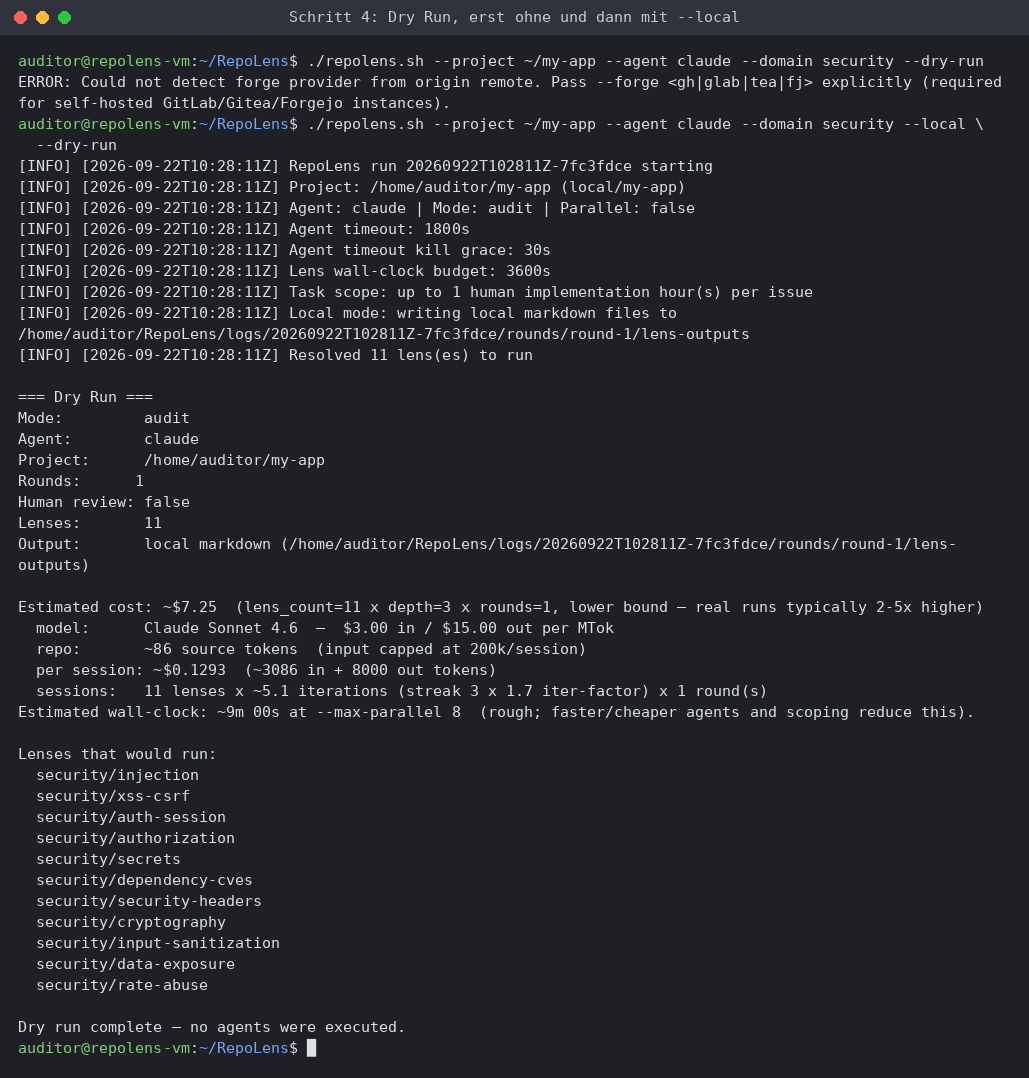
4. Mit einem Dry Run anfangen. Hat Dein Projekt keinen Remote auf GitHub, GitLab, Gitea oder Codeberg, bricht RepoLens mit “Could not detect forge provider” ab. Für den Einstieg hängst Du deshalb --local an, dann landen die Funde als Markdown-Dateien auf dem Server.
./repolens.sh --project ~/my-app --agent claude --domain security --dry-run
./repolens.sh --project ~/my-app --agent claude --domain security --local --dry-run
5. Die erste Lens starten. Ich würde nie mit einem Voll-Audit anfangen. Eine Lens, ein Blick auf die Funde, dann eine Domäne, dann mehr.
./repolens.sh --project ~/my-app --agent claude --focus injection --local --max-cost 0.5
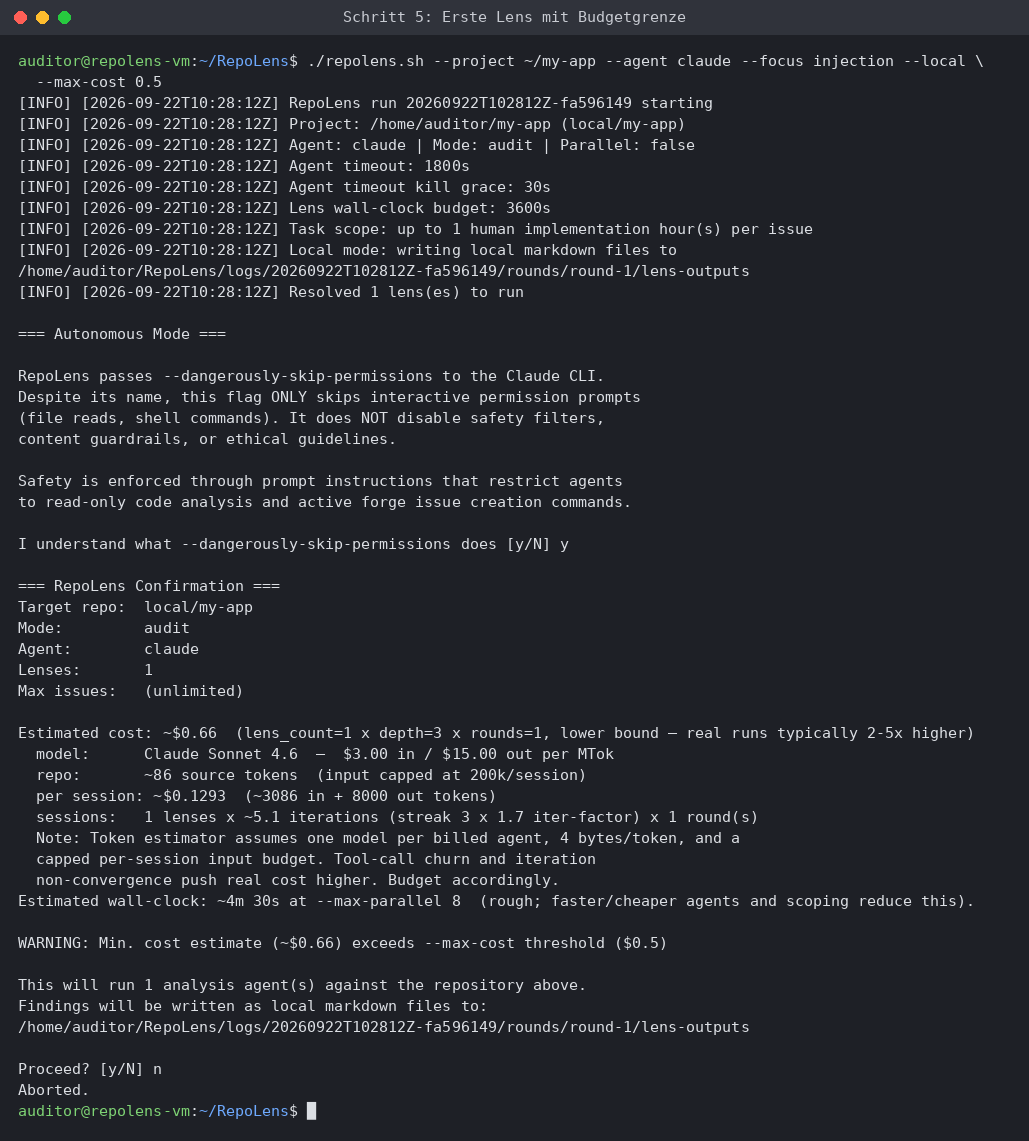
Vor dem Start fragt RepoLens zweimal nach. Zuerst musst Du bestätigen, dass Du verstanden hast, was --dangerously-skip-permissions bedeutet. Danach kommt eine Übersicht mit Lenses, Kosten und Dauer. Hier greift auch --max-cost. Für den Test habe ich das Limit bewusst auf 50 Cent gesetzt. Die Schätzung lag bei 66 Cent, also erschien eine Warnung. Der Lauf wäre trotzdem gestartet, hätte ich mit “y” bestätigt. --max-cost ist also eine Warnung und keine harte Grenze.
Schau nach jedem ersten Lauf ins Iterationsprotokoll. RepoLens meldet einen Lauf auch dann als beendet, wenn der Agent gar nicht arbeiten konnte. Ohne Anmeldung stand dort bei mir nur “Not logged in · Please run /login”, in der Zusammenfassung dagegen “0 issue(s)”.
Während ein Lauf aktiv ist, zeigt ./repolens.sh status in einem zweiten Terminal Fortschritt, aktive Lenses und eine geschätzte Restlaufzeit. Bricht ein Lauf wegen eines Rate Limits ab, setzt --resume ihn später fort.
Für wen sich RepoLens lohnt
Die 56 Compliance-Lenses sind für Teams interessant, die sich mit DSGVO, NIS2 oder dem AI Act beschäftigen müssen. Ein Audit ersetzt keine Rechtsberatung, liefert aber eine Liste konkreter Stellen im Code, über die Du mit Deinem Datenschutzbeauftragten sprechen kannst. Also ist das schon mal ein guter Weg, vor dem Datenschutzbeauftragten zu punkten. Der Modus opensource hilft, bevor Du ein internes Projekt veröffentlichst, und findet vergessene Zugangsdaten oder fehlende Lizenzdateien.
Weniger passt RepoLens, wenn Du ein Werkzeug mit festem Preis und fertiger Oberfläche suchst. Es läuft auf der Kommandozeile, die Kosten hängen von Modell und Umfang ab, und die Verantwortung für jeden Fund und jeden Dollar liegt bei Dir.
Wenn Du anfangen willst: Buch Dir einen kleinen vServer, installier eine Agenten-CLI und lass als Erstes --focus injection --dry-run gegen ein eigenes Repository laufen. Die Schätzung zeigt Dir Kosten und Dauer, bevor ein einziger Agent läuft.
Häufige Fragen
Was ist RepoLens von The Morpheus? RepoLens ist ein Open-Source-Tool unter Apache-2.0-Lizenz, das KI-Agenten wie Claude Code oder Codex mit 338 spezialisierten Prüfaufträgen auf ein Git-Repository, einen Server oder eine Android-App ansetzt. Belegte Funde legt es als Issues auf GitHub, GitLab, Gitea oder Codeberg an.
Was kostet ein Audit mit RepoLens? Das Tool selbst ist kostenlos. Die Kosten entstehen beim KI-Anbieter. Ein vollständiger Audit kann laut Entwickler Hunderte Dollar kosten. Mit --dry-run, --max-cost und einer einzelnen Domäne lässt sich der Aufwand vorab abschätzen und begrenzen.
Ist RepoLens sicher? RepoLens ist kein abgeschottetes Werkzeug. Die Agenten haben Shell-Zugriff und sind anfällig für Prompt Injection aus dem geprüften Code. Der Entwickler empfiehlt eine isolierte VM ohne Zugangsdaten und nur eigene Repositories.
Welche KI-Modelle unterstützt RepoLens? RepoLens steuert Claude Code, OpenAI Codex, opencode, Google Antigravity, die Cursor-CLI und GitHub Copilot. Über opencode sind mehr als 75 Anbieter nutzbar, darunter lokale Modelle über Ollama.
Kann RepoLens einen Server prüfen? Ja. Im Modus deploy untersuchen 26 Lenses einen Live-Server mit lesenden Befehlen, auf Wunsch per SSH von einer separaten Maschine aus.
Quellen: RepoLens auf GitHub, Projektseite auf bootlens.com, Patreon-Post von The Morpheus (April 2026), Video zu RepoLens.